Tatil planları hız kazanırken, siber suçlular da rotalarını turizm sektörüne çeviriyor. Geçen yıl dolandırıcıların mağdurlardan topladığı para 3,5 milyar doları buldu; bu rakam, yolculuk sırasında dikkat edilmesi gereken pek çok yeni tuzağın işareti.
Seyahat edenlerin karşılaştığı riskler artık daha kurnazca; yapay zekâ destekli senaryolar, sahte Wi‑Fi ağları ve klon web sitelerle birleşince mağduriyet kaçınılmaz hale gelebiliyor. Aşağıda en sık rastlanan yöntemler ve korunma yolları ilginç örneklerle yeniden anlatıldı.
Rezervasyon Bilgileri Üzerinden Kurulan Oyunlar
Siber suçlular sık sık otel zincirlerinin sistemlerine sızarak gerçek rezervasyon verilerine ulaşabiliyor. Ardından misafirlere “ödeme sorunu var” bahanesiyle e‑posta veya telefon üzerinden ulaşarak banka kartı bilgilerini yenileme talebi gönderiyorlar. Bu talepler genellikle resmi görünür; ancak unutulmaması gereken nokta, bankalar asla hassas bilgiyi telefonla istemez.
Sahte Bildirimlerle Uçuş Ücretinden Kaçırma
Sosyal medyada paylaşılan biniş kartı fotoğrafları ve uçuş detayları, saldırganlara hedef listesi sunar. Bu bilgilerle yolculara uçuş iptali ya da rota değişikliği şeklinde sahte mesajlar atılıp ek ücret talep ediliyor. Gerçek zamanlı panik yaratmak, dolandırıcıların en çok işe yarayan taktiğidir.
QR Kod ve Klon Siteler: Görünmez Hırsızlar
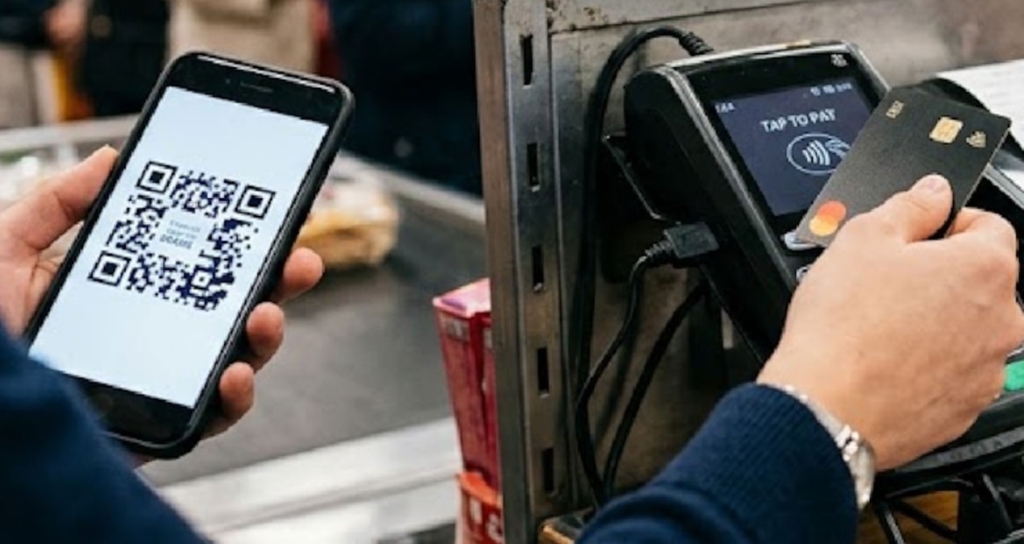
Otopark, restoran gibi yerlerdeki ödeme QR kodlarının üzerine yapıştırılan sahte kodlar, kullanıcıları kişisel veri çalma amaçlı hazırlanan klon sitelere yönlendirir. Kodu tarayan kişi fark etmeden bilgilerini teslim eder; dikkatli olmak, bağlantı adresini kontrol etmek ve bilinen uygulamaları tercih etmek bu tuzağın önünü alır.
Sahte Wi‑Fi Ağlarıyla Veri Avcılığı
Havalimanları ve turistik merkezlerdeki ücretsiz ağ isimlerine çok benzeyen sahte erişim noktaları kurulur. Bu tür ağlara bağlanan cihazların trafiği izlenerek banka ve hesap şifreleri ele geçirilebilir. Mümkünse kamusal Wi‑Fi yerine mobil veri kullanın veya ağ adını mutlaka mekan görevlisinden teyit edin.
Uzmanların Kısa ve Net Tavsiyeleri
- Telefonla banka bilgisi paylaşmayın: Kurumlar genellikle hassas bilgileri telefonla talep etmez.
- Sosyal medyada belge paylaşmayın: Biniş kartı ve pasaport fotoğrafları hedefe dönüştürülebilir.
- QR kodu doğrulayın: Ödeme yapmadan önce bağlantı adresini kontrol edin; tanımadığınız sayfalara giriş yapmayın.
- Ağ adını teyit edin ya da mobil veri kullanın: Resmi Wi‑Fi ismini mekan personelinden doğrulamadan bağlanmayın.
Sonuç olarak, seyahat ederken teknoloji kolaylık sağlasa da beraberinde riskler getiriyor. Biraz dikkat, birkaç basit alışkanlık ve sağduyu dolandırıcıların oyununun bozulmasına yetiyor.