
Fon soruşturması ilerledikçe MASAK’ın Entegre Mali İstihbarat Sistemi (EMİS) etrafında birçok teknik ve idari sorun gün yüzüne çıktı. Yetkisiz erişimlerin ve sistem kayıtlarındaki tutarsızlıkların tespitine yönelik bulgular soruşturmanın odağına yerleşti.
Operasyon kapsamında, FETÖ bağlantısı olduğu öne sürülen 22 şüpheli hakkında işlem başlatıldı; 5 kişi gözaltına alındı, 16 kişinin ise yurt dışında olduğu belirlenerek yakalama kararı çıkarıldı. Soruşturma EMİS yazılımının 2012’den itibaren AGMLAB A.Ş. tarafından geliştirildiğini ve bu süreçte MRD A.Ş. ile Barış Ata A.Ş. arasında yönetim ve ortaklık ilişkilerine işaret ediyor.
Teknik Bulgular ve Veri Bütünlüğü
EMİS üzerinde yapılan teknik incelemelerde bazı güvenlik mekanizmalarının devre dışı bırakıldığı saptandı. Özellikle PEP (Siyasi Nüfuz Sahibi Kişiler) listesine ilişkin koruma sisteminin kapatılması ve ardından Cumhurbaşkanı, yakınları ile bazı bakanlara yönelik sorgulamaların yapıldığına dair tespitler bulunuyor. İncelemeler, bazı kayıtların bütünlüğünde şüpheli durumlar olduğunu ve bazı veri alanlarının sonradan silinmiş olabileceğini gösteriyor.

Ayrıca, yönetici seviyesindeki kullanıcı işlemlerinin geriye dönük izlenmesini sağlayan işlem kayıtlarının tutulmadığı tespit edildi. Bu durum, yetki suiistimaline ilişkin denetim ve izleme imkânlarını zayıflatıyor.
Soruşturmada İfadeler ve Kurum İlişkileri
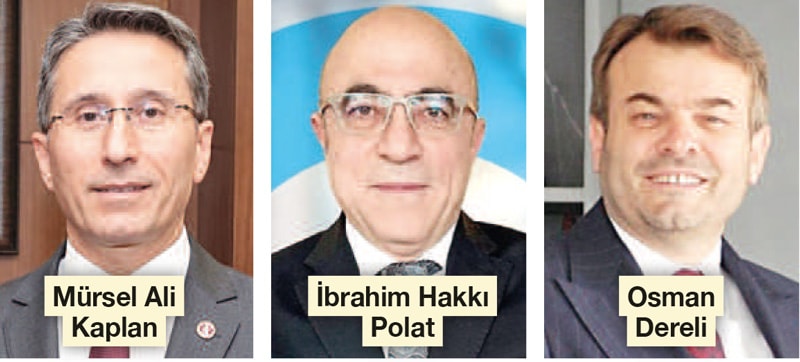
2012–2018 döneminde MASAK başkanlığı yapan Mürsel Ali Kaplan, İbrahim Hakkı Polat ve Osman Dereli’nin ifadelerinin alınacağı bildirildi. Eski başkanlardan Osman Dereli’nin 2020’de görevden alındığı, Kaplan’ın Sayıştay atamasından önce Aselsan’da İç Denetim Başkanı olarak görev yaptığı iddia edildi. Polat ise daha sonra Maliye Bakanlığı’nda Müsteşar Yardımcılığı görevine getirildi.
Soruşturmanın bulguları, MASAK’ın kritik dijital altyapısının geliştirilmesi ve işletilmesinde FETÖ/PDY ile bağlantılı olduğu öne sürülen kişi ve şirketlerin etkisinin olduğuna işaret ediyor. Bu kapsamda yazılım geliştirme, yönetim ve erişim süreçlerine dair ilişkiler mercek altına alınıyor.
Öne çıkan hususlar:
- EMİS yazılımının geliştiricileri ve ilişkili şirketler soruşturmanın merkezinde.
- PEP koruma mekanizmasının devre dışı bırakılması ve ardından kritik sorgulamaların yapılması dikkati çekiyor.
- Kayıt bütünlüğüyle ilgili teknik şüpheler ve bazı alanların silinmiş olabileceğine dair bulgular mevcut.
- Yönetici işlemlerinin geriye dönük kayıtlarının tutulmaması, denetim zafiyeti oluşturuyor.